 Войти с помощью Google
Время чтения: 2 минуты
Количество просмотров: 15
Qodana теперь позволяет скрывать проблемы кода для каждого пользователя отдельно

Время чтения: 2 минуты
Количество просмотров: 15
ТОР статті від Ficha:
Qodana теперь позволяет скрывать проблемы кода для каждого пользователя отдельно
Интерактивный тестер макросов в RustRover 2026.2 и почему отлаживать Rust стало проще
Как защититься от мошеннических писем и спама в почтовом ящике
Rider 2026.2 показывает, как изменится код, еще до применения исправления
Топ-5 IDE для Python в 2026 году: лучшие среды для разработки
Меняем e-mail на софтотренды
Подписывайся на рассылку интересных новостей от Ficha!
Кто хоть раз открывал отчет статического анализа на большом проекте, знает эту картину. Сотни замечаний, часть из которых касается вашего модуля, а остальное живет в чужом коде или ждет рефакторинга, запланированного на следующий квартал. Важное теряется среди второстепенного, и отчет перестают читать.
В сентябрьском обновлении Qodana 2026.2 JetBrains добавила простую, но давно ожидаемую вещь. Теперь каждый участник команды может скрыть проблемы в отчете только для себя, не затрагивая того, что видят коллеги. Ниже разбираем, как это работает, чем отличается от baseline и quality gate и что еще появилось в последних версиях.
Что такое Qodana и зачем она команде
Qodana это платформа статического анализа кода от JetBrains. Ее главная идея в том, чтобы перенести те же инспекции, которые разработчик видит в IntelliJ IDEA или PyCharm, в конвейер CI/CD. То есть проверка происходит не только на ноутбуке отдельного человека, но и на каждом коммите или pull request, по одинаковым правилам для всей команды.
По данным разработчика, Qodana ищет более 2500 типов проблем, от просадок производительности до уязвимостей безопасности, и поддерживает больше 60 языков. Среди них Java, Kotlin, JavaScript, TypeScript, PHP, Python, Go и C#. Подключить анализ можно к GitHub Actions, GitLab CI, Jenkins или TeamCity, а результаты попадают в веб-отчет Qodana Cloud или в самостоятельно развернутую версию Qodana Self-hosted.
Такой инструмент полезен не только разработчикам. Тимлид видит динамику качества кода в целом, QA-инженеры получают сигнал о рискованных изменениях еще до тестирования, а специалисты по безопасности получают еще один источник информации о уязвимых местах. Среди программ для разработчиков Qodana занимает отдельную нишу. Это не среда для написания кода, а инструмент, который проверяет уже написанный код в общем конвейере команды.
Как работает скрытие проблем в отчете Qodana
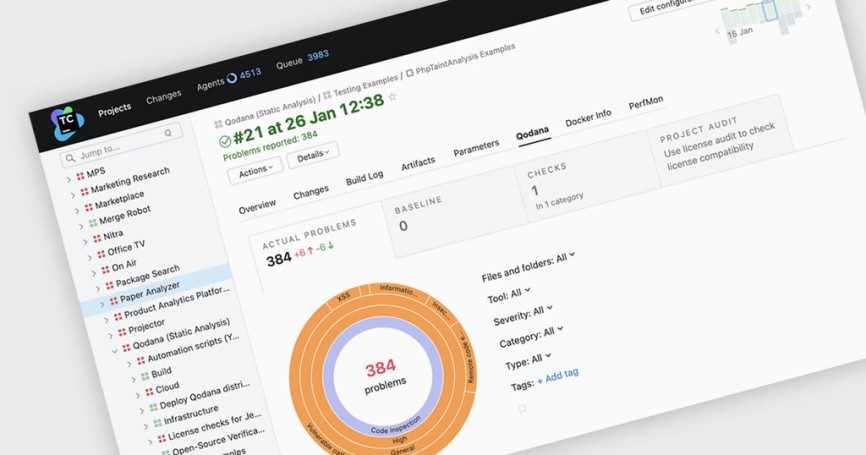
Новая возможность появилась в просмотрщике отчетов Qodana Cloud. В списке найденных проблем можно скрыть то, что сейчас не требует внимания, и позже вернуть эти проблемы обратно. Состояние «скрыто» сохраняется отдельно для каждого отчета и действует только для того, кто его установил. Коллеги продолжают видеть полный список, у каждого свой вид отчета.
В самостоятельно развернутой версии Qodana Self-hosted ту же функцию дополнили состоянием «просмотрено». Оно помогает отслеживать, какие проблемы вы уже разобрали, а какие еще ждут своей очереди. На длинных отчетах это экономит время, потому что не нужно каждый раз просматривать одно и то же с начала.
Практический смысл этого изменения в том, что отчет перестает быть общей доской, где любое действие влияет на всех. Разработчик бэкенда может убрать с глаз замечания к фронтенду, а специалист по безопасности, наоборот, оставить себе только уязвимости. И никому не нужно договариваться, что именно скрывать для всей команды.
Чем это отличается от baseline и quality gate
В Qodana уже были способы отфильтровать лишнее, но они работают на уровне всего проекта. Baseline это снимок проблем из определенного анализа ветки, который хранится в файле baseline.sarif.json. Последующие проверки сравниваются с ним, и каждая проблема попадает в одну из трех категорий. Новая, то есть ее не было в снимке. Без изменений, когда она осталась с прошлого раза. Или отсутствующая, если ее уже исправили. Так команда может сосредоточиться на новых проблемах, не исправляя сразу все унаследованное.
Quality gate работает жестче. Это порог, после которого Qodana завершается с кодом 255 и сборка в CI падает. Порог можно задать для общего количества проблем или отдельно по уровням серьезности, от critical до info. Если включен baseline, к порогу считаются только новые проблемы. А через защиту веток в GitHub quality gate может даже блокировать слияние pull request.
Скрытие для пользователя ни один из этих механизмов не заменяет. По описанию JetBrains, оно меняет только ваш личный вид отчета, а не сами результаты анализа. Это стоит держать в голове, чтобы не путать «я этого не вижу» с «этого нет».
Что еще изменилось в Qodana 2026.2
Сам релиз 2026.2 принес несколько заметных изменений, и первое из них касается лицензий сторонних библиотек. Теперь аудит лицензий можно сделать частью quality gate, и сборка упадет, если в зависимостях появится запрещенная или неизвестная лицензия. Для компаний, которые продают свой софт, это способ не узнать о юридической проблеме уже после релиза.
Qodana также научилась сама находить отчеты о покрытии кода тестами в стандартных папках, а для нестандартных путей есть отдельная настройка в qodana.yaml. Для Java и других JVM-языков появились инспекции постквантовой криптографии с пятью уровнями. Они указывают на места, где шифрование может оказаться уязвимым перед квантовыми атаками. Для .NET добавили поддержку правил, совместимых с Opengrep.
Сентябрьское обновление принесло еще и страницу недавних проектов для быстрой навигации и закрытые уязвимости в зависимостях самой Qodana Cloud, в том числе критические проблемы в Netty. В Self-hosted администраторы теперь могут подключить собственный SMTP-сервер, а в разделе Insights появились сохраненные фильтры и графики изменения покрытия кода.
Все это логично дополняет другие программы для защиты информации в компании. Антивирус и DLP следят за устройствами и данными, а Qodana помогает не пропустить уязвимость в собственном коде. Решения для уровня инфраструктуры собраны в разделе Безопасность на Ficha.


Как лицензируется Qodana и где ее купить
Qodana продается как годовая подписка, и здесь есть нюанс, который отличает ее от большинства программ для программирования. Лицензия считается не на пользователя или компьютер, а на активного участника проекта. Активным считается тот, кто хотя бы раз делал коммит в зарегистрированный проект за последние 90 дней. Есть два коммерческих плана, Ultimate и Ultimate Plus. Второй нужен, в частности, для аудита лицензий в quality gate, а перед покупкой Ultimate Plus можно попробовать бесплатно.
Купить JetBrains Qodana с официальной активацией можно в магазине Ficha. Там же помогут посчитать, сколько участников попадает в лицензию, и при необходимости продлить подписку. Другие программы для программистов от этого производителя собраны в разделе JetBrains, а инструменты для создания программ других производителей есть в каталоге Разработка.